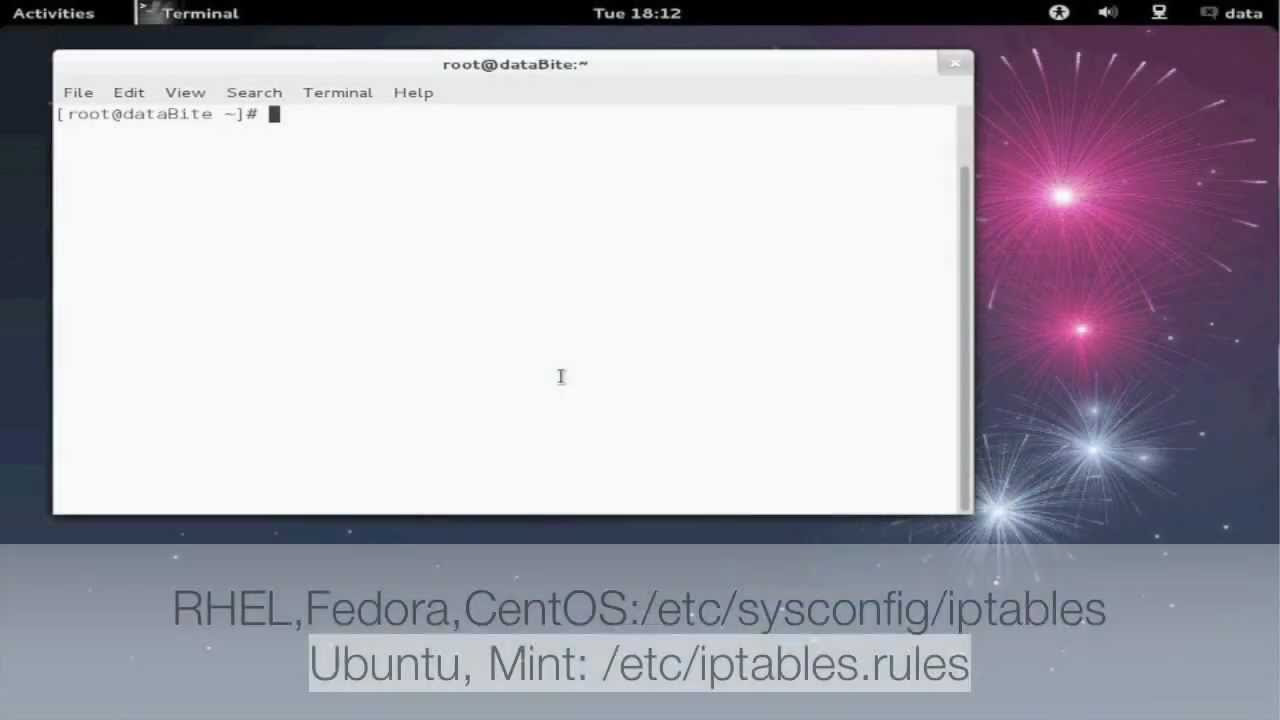
“iptables” não é um serviço – é um comando para manipular o firewall do kernel do netfilter. Você pode “desabilitar” (ou parar) o firewall definindo as políticas padrão em todas as cadeias padrão para “ACEITAR” e liberando as regras.
iptables -P INPUT ACCEPT
iptables -P OUTPUT ACCEPT
iptables -P FORWARD ACCEPT
iptables -F
Se UFW estivar instalado utilize:
sudo ufw disableComo verificar se o IPTABLES está instalado:
dpkg -l | grep iptablesNegar /.env no nginx parece resolvido até alguém pedir /wp-content/uploads/.env ou backup.sql. As regras que testei e os furos que…
O Search Console marca suas páginas 2, 3 e 4 como alternativas da página 1? Ajuste a tag canônica do…
Um módulo de terceiro plantou um banner no topo da loja e você não quer desinstalar nada: tire o bloco…
Importou o banco de produção e o site pula para o domínio antigo? Rode o UPDATE em core_config_data, limpe o…
Seu catch trata pedido inexistente e banco fora do ar do mesmo jeito. Veja como criar exceção customizada em PHP…
O form do admin salva mas abre em branco na edição: veja o getData() indexado pelo id da entidade e…